6分で分かるCitrix
~今更、誰も教えてくれない。Citrixシリーズ #3 「Uniconとは」~
本コラムでは、AI時代におけるエンドポイント運用の課題を踏まえ、既存のVDI環境を活かしながら端末管理をシンプルにするUniconの考え方を紹介します。セキュリティと運用効率の両立を実現するための新たな選択肢について解説します。
コラムの概要
生成AIの進化やWindows 11移行、DaaS・SaaS利用の拡大により、企業のエンドポイント運用は複雑化している。既存のVDI環境を活かしながら、接続元端末の標準化と集中管理を実現するUniconの考え方と、その運用メリットを紹介している。
重要なキーワード
- Unicon:端末の標準化と集中管理を実現するエンドポイント管理ソリューション
- UniconOS:軽量なLinuxベースOS。接続端末をシンプルかつ管理しやすい構成で運用できる
最も伝えたい結論
エンドポイント対策では、防御機能を追加し続けるだけでなく、端末で管理する要素そのものを減らす視点が重要である。Uniconは、既存のVDI環境を活かしながら、端末運用の標準化と集中管理を実現する。
1. VDIは入れた。次は、端末運用を軽くする。
AI時代のエンドポイント戦略:Unicon編
VDI環境を「導入して終わり」ではなく、使い続けやすく、守りやすい環境へ
平素よりお世話になっております。アセンテック株式会社です。
「Citrixって、VDIだけでしょ?」そう思われている方も多いかもしれません。
本シリーズでは、「分かっているようで分からないCitrix 」を改めて整理し、今の時代に求められる活用ポイントを分かりやすく解説しています。
生成AIの急速な進化により、AIは業務を支援する一方、攻撃者にとっても、脆弱性の探索、攻撃コードの作成、検証、攻撃試行を効率化する手段になり得ます。人が時間をかけて行ってきた探索と検証が、より速く、広く、繰り返されるようになれば、防御側に残される判断と対処の時間は、これまで以上に短くなる可能性があります。さらに、Windows 11への移行、DaaS・SaaS利用の拡大、PC価格や端末運用コストの上昇など、企業のエンドポイントを取り巻く環境も大きく変化しています。
このような時代に、従来のPCを中心とした端末環境や、セキュリティ機能を端末へ積み重ねる運用をそのまま維持してよいのでしょうか。今回は、既存のVDI環境を活かしながら、接続元端末をシンプルにし、運用の標準化と集中管理を進める「Unicon」をご紹介します。
守る機能を増やすだけでなく、端末に「させる仕事」を減らす。
平素よりお世話になっております。アセンテック株式会社です。
「Citrixって、VDIだけでしょ?」そう思われている方も多いかもしれません。
本シリーズでは、「分かっているようで分からないCitrix 」を改めて整理し、今の時代に求められる活用ポイントを分かりやすく解説しています。
生成AIの急速な進化により、AIは業務を支援する一方、攻撃者にとっても、脆弱性の探索、攻撃コードの作成、検証、攻撃試行を効率化する手段になり得ます。人が時間をかけて行ってきた探索と検証が、より速く、広く、繰り返されるようになれば、防御側に残される判断と対処の時間は、これまで以上に短くなる可能性があります。さらに、Windows 11への移行、DaaS・SaaS利用の拡大、PC価格や端末運用コストの上昇など、企業のエンドポイントを取り巻く環境も大きく変化しています。
このような時代に、従来のPCを中心とした端末環境や、セキュリティ機能を端末へ積み重ねる運用をそのまま維持してよいのでしょうか。今回は、既存のVDI環境を活かしながら、接続元端末をシンプルにし、運用の標準化と集中管理を進める「Unicon」をご紹介します。
守る機能を増やすだけでなく、端末に「させる仕事」を減らす。
2.AIが変えるのは、攻撃の「時間軸」
AI時代の脅威は、単に新しい攻撃手法が増えることだけではありません。脆弱性の探索から検証、攻撃試行までの一連のサイクルが高速化・自動化され、攻撃が短時間に反復される可能性があることです。
一方、防御側には、影響範囲の確認、パッチの検証、段階的な展開、業務影響の確認といった運用プロセスがあります。攻撃側の速度が上がるほど、この時間差が広がり、端末ごとの構成差や更新の遅れが、より大きなリスクになり得ます。
だからこそ、侵入を防ぐ対策に加え、「侵害されても影響を広げにくい端末設計」が重要になります。
一方、防御側には、影響範囲の確認、パッチの検証、段階的な展開、業務影響の確認といった運用プロセスがあります。攻撃側の速度が上がるほど、この時間差が広がり、端末ごとの構成差や更新の遅れが、より大きなリスクになり得ます。
だからこそ、侵入を防ぐ対策に加え、「侵害されても影響を広げにくい端末設計」が重要になります。
3.「守るもの」が増え続ける従来型PC
一般的なWindows PCには、OS、業務アプリケーション、ブラウザー、ドライバー、常駐ソフト、ローカルデータ、各種管理・セキュリティエージェントが存在します。必要な対策を追加するほど、管理対象、設定、更新、検証作業も増えていきます。
既存のEDR、認証、パッチ管理などは引き続き重要です。一方で、防御機能の追加だけでなく、端末で動かすもの、保存するもの、管理するもの自体を減らし、攻撃面と運用対象を整理する視点も必要です。
既存のEDR、認証、パッチ管理などは引き続き重要です。一方で、防御機能の追加だけでなく、端末で動かすもの、保存するもの、管理するもの自体を減らし、攻撃面と運用対象を整理する視点も必要です。
4.VDIの次に見直したい「接続元端末」
VDIやDaaSでは、業務アプリケーションやデータをデータセンター、クラウド側へ集約できます。しかし、利用者の手元にある端末は、拠点、部門、用途ごとにOSバージョン、設定、パッチ適用状況がばらつきやすく、キッティングや故障交換、現地対応が残ります。
全面刷新ではなく、現在利用しているCitrix、Azure Virtual Desktop、Windows 365、Web/SaaSなどの接続先を活かしながら、まず接続元端末の構成と運用を標準化する方法があります。
全面刷新ではなく、現在利用しているCitrix、Azure Virtual Desktop、Windows 365、Web/SaaSなどの接続先を活かしながら、まず接続元端末の構成と運用を標準化する方法があります。
5.Uniconとは
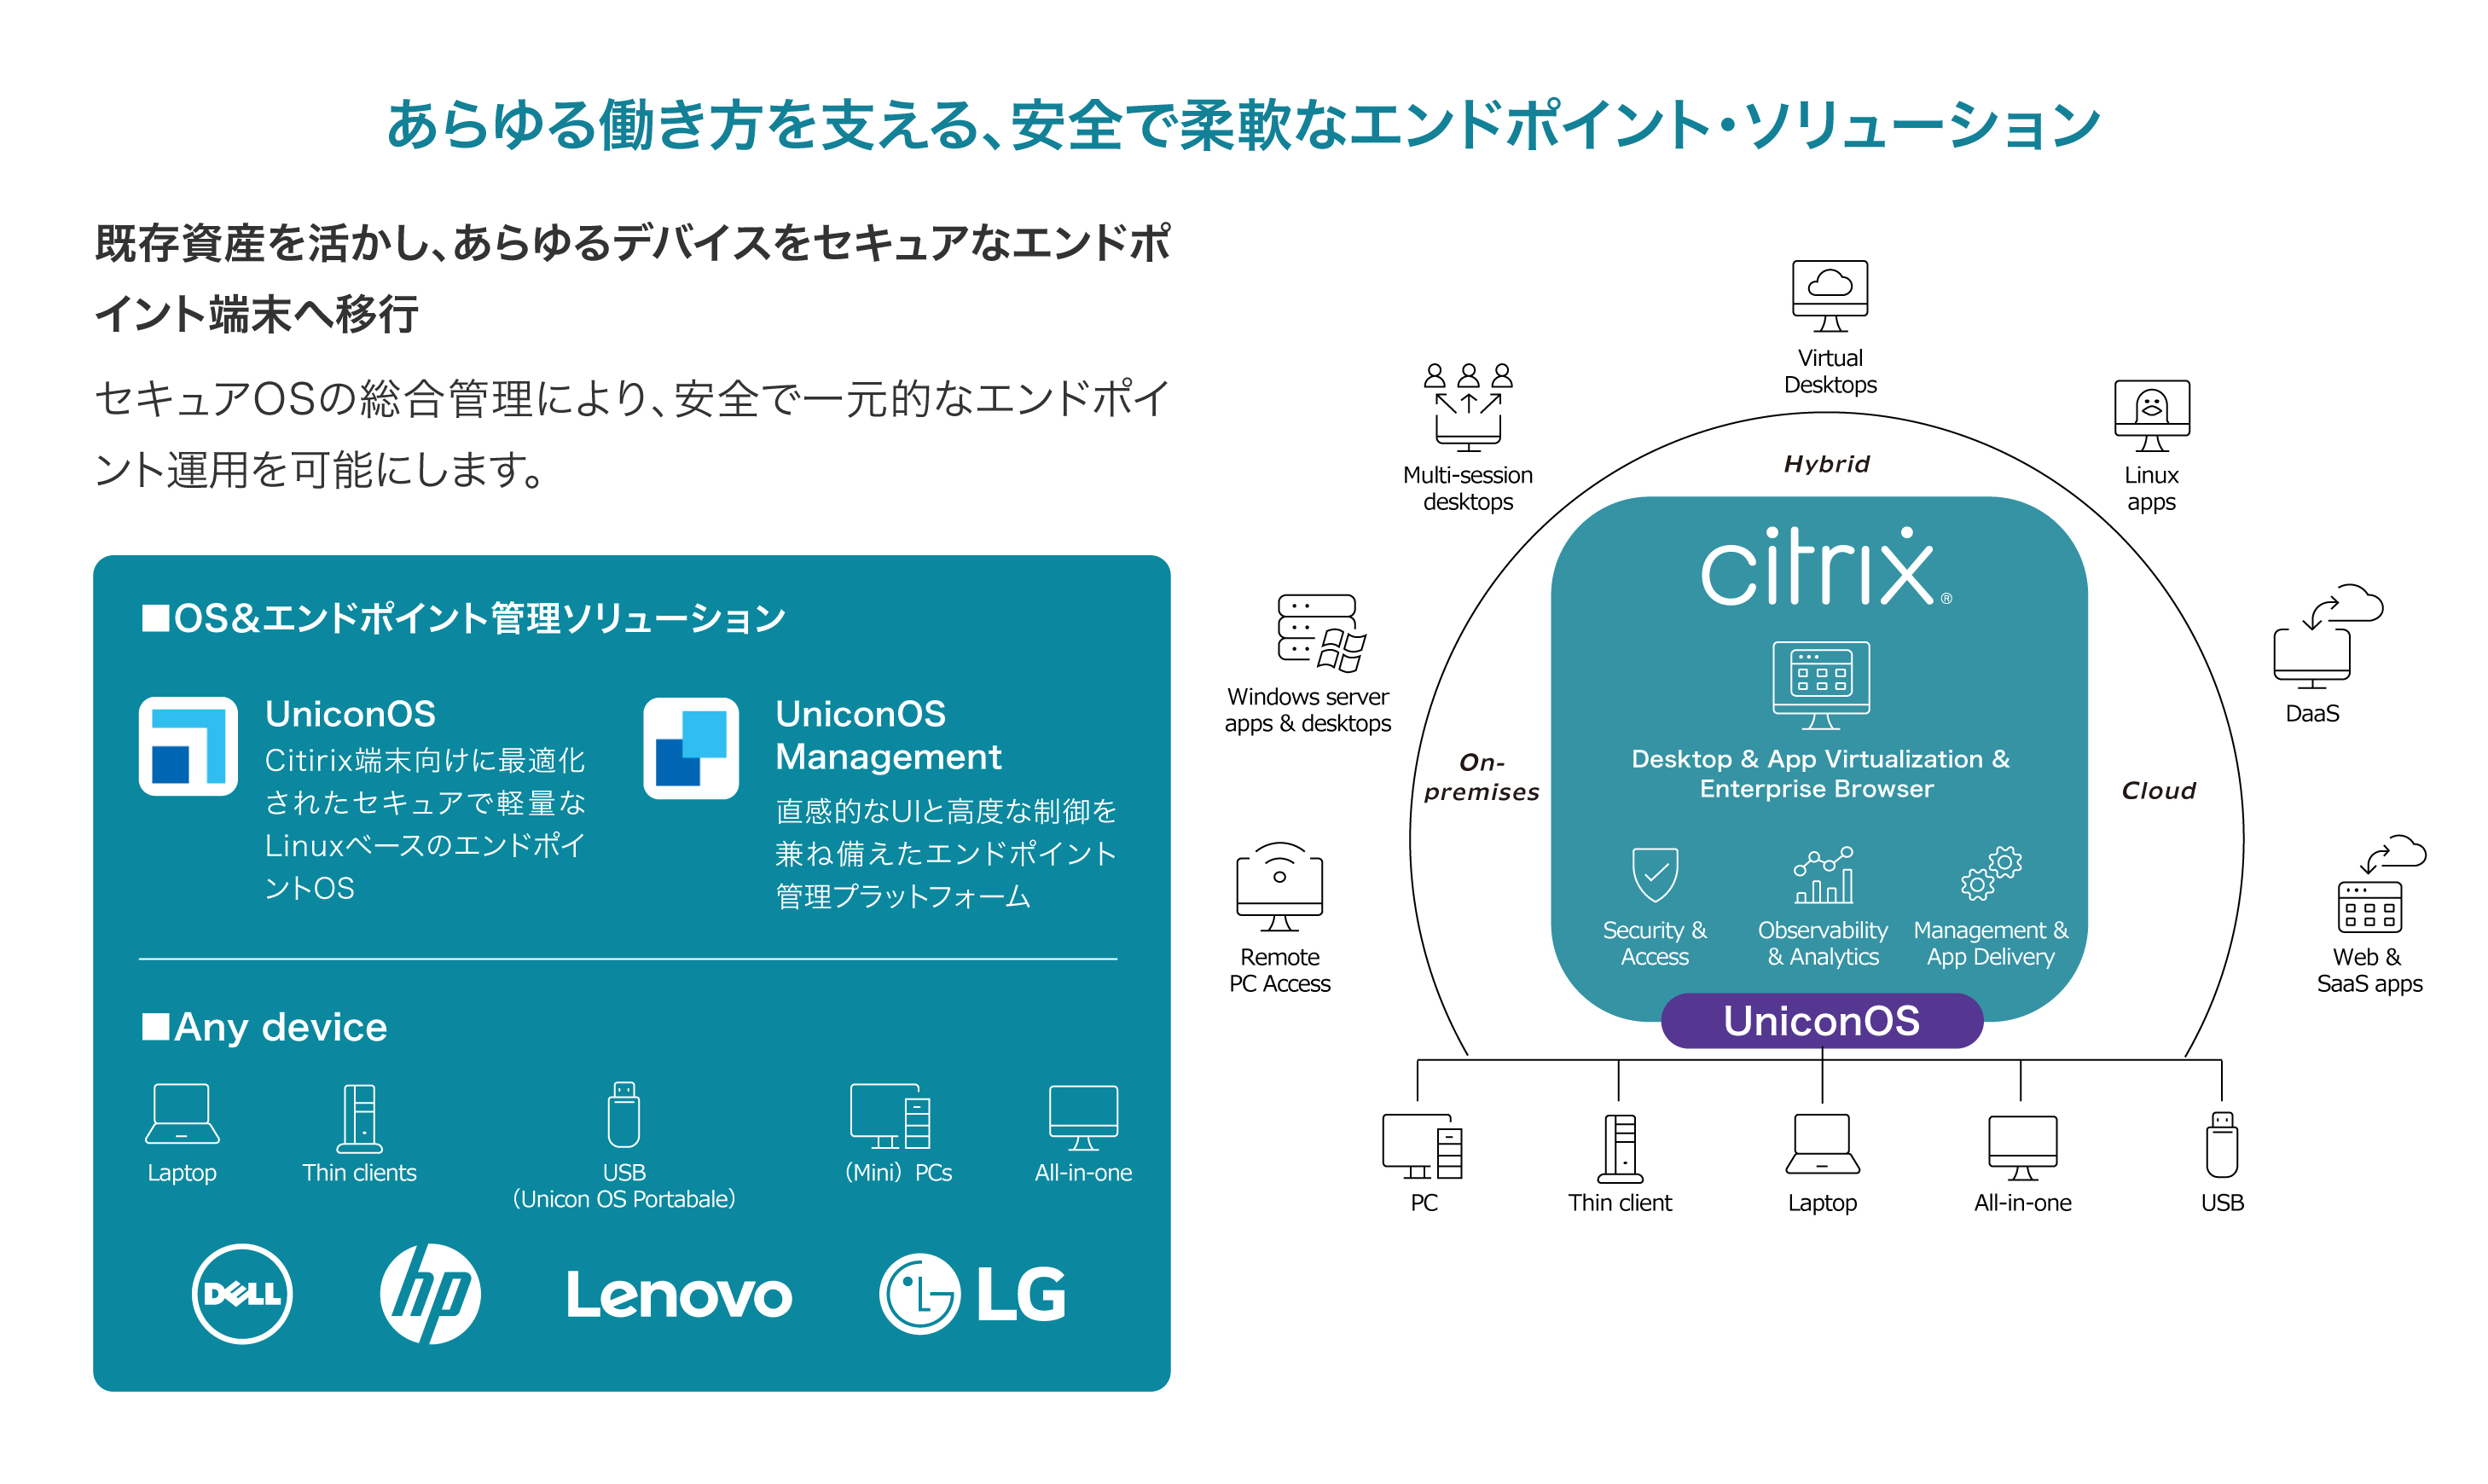
Uniconは、エンドポイントをVDI/DaaSやWeb/SaaSへのアクセスに適した、シンプルで管理しやすい端末環境として運用するためのソリューションです。
軽量でセキュアなLinuxベースOSである「UniconOS(旧称:eLux)」と、端末を一元管理する「UniconOS Management(旧称:Scout)」を中心に構成されます。ノートPC、デスクトップPC、シンクライアントなどを、用途に合わせて統一的に管理できます。
軽量でセキュアなLinuxベースOSである「UniconOS(旧称:eLux)」と、端末を一元管理する「UniconOS Management(旧称:Scout)」を中心に構成されます。ノートPC、デスクトップPC、シンクライアントなどを、用途に合わせて統一的に管理できます。
6.AI時代の端末運用に、Uniconが加える5つの視点
1.端末にさせる仕事を減らす
2. 構成とポリシーを標準化する
3. 更新・展開・交換をシンプルにする
4. 既存PCを有効活用する
5. 侵害時の影響を抑える設計を加える
| 従来PC中心の運用 | Uniconによる標準化・集中管理 |
|---|---|
| OS・パッチ・アプリ・設定が端末ごとにばらつき、個別対応が増えやすい | UniconOSの共通構成とUniconOS Managementの一元管理により、台数や拠点が増えても運用を整理しやすい |
7.セキュリティと運用を、同じ方向にシンプルに
端末をシンプルにすることは、セキュリティ対策であると同時に、運用改善でもあります。UniconはVDI基盤そのものを置き換える製品ではありません。既存のワークスペースを活かしながら、入口となる端末の役割を見直し、構成とポリシーを標準化するための選択肢です。
Windows 11への移行やPC更改を検討する際には、端末を買い替える前に、「その端末に何をさせるべきか」を見直してみてはいかがでしょうか。実際の操作や管理方法は、デモ環境でご確認いただけます。ご関心をお持ちの方は、ぜひお気軽にお問い合わせください。
https://www.ascentech.co.jp/solution/cis/cis.html

Windows 11への移行やPC更改を検討する際には、端末を買い替える前に、「その端末に何をさせるべきか」を見直してみてはいかがでしょうか。実際の操作や管理方法は、デモ環境でご確認いただけます。ご関心をお持ちの方は、ぜひお気軽にお問い合わせください。
https://www.ascentech.co.jp/solution/cis/cis.html
関連リンク